在桌面端管理 FRP 客户端的 TCP 与 HTTP 隧道
版本与截图
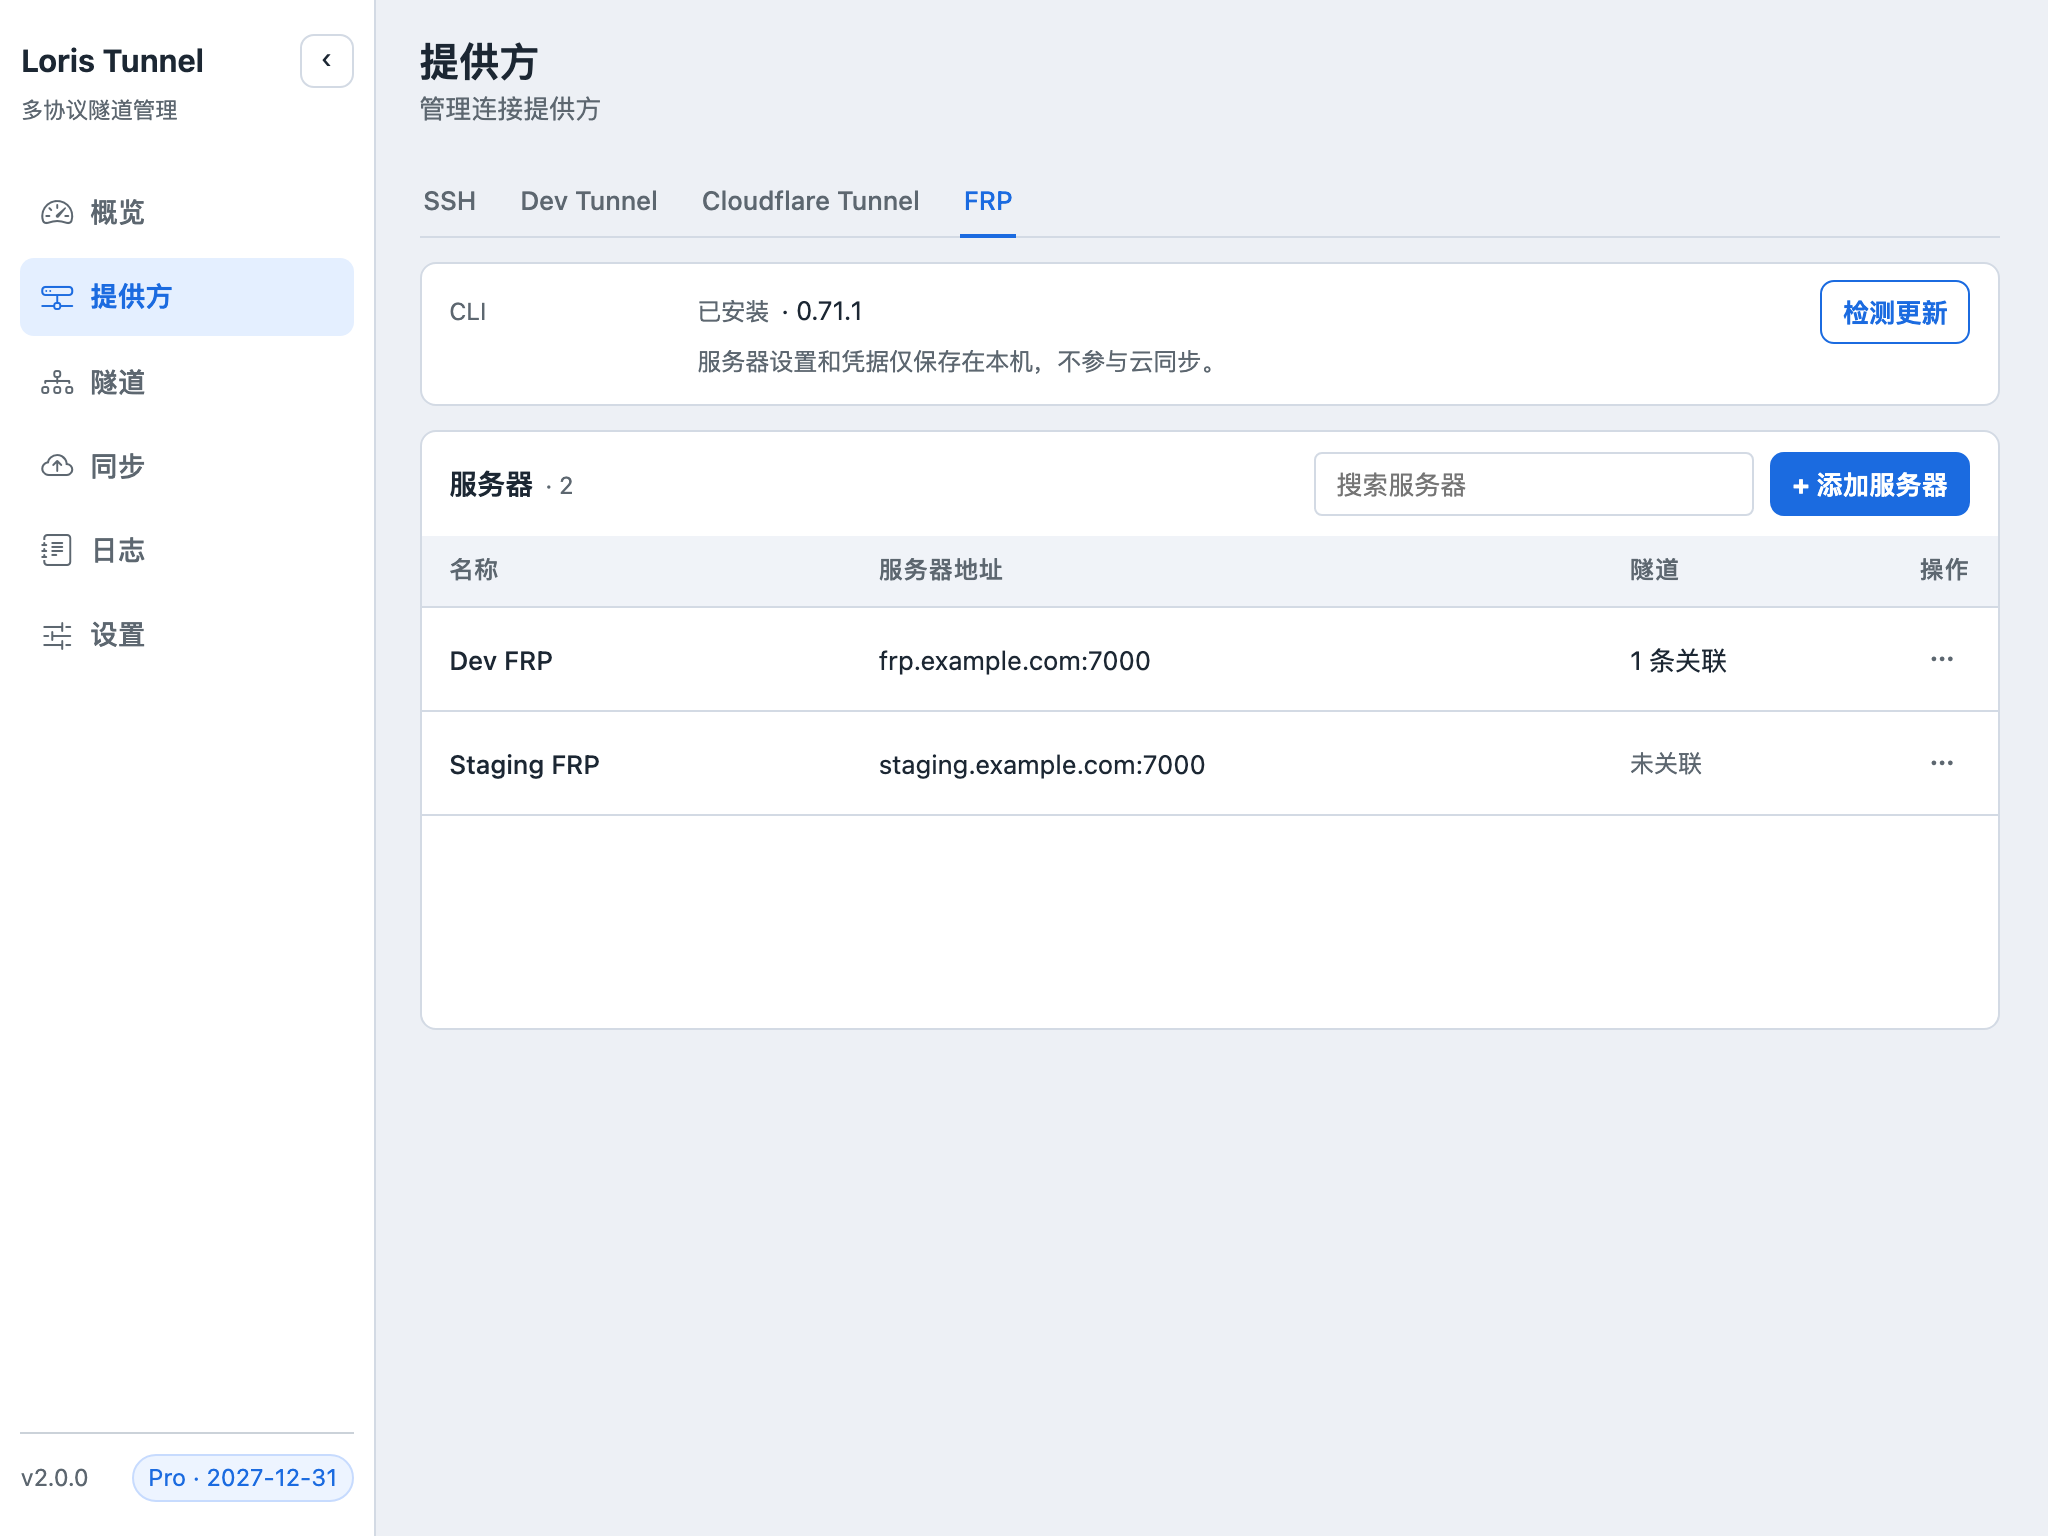
本指南描述当前源码版本。已发布的安装包可能功能较少;请对照发布说明确认你安装的版本。截图使用演示数据和 Pro 示例状态。
如果你已经自建了 FRP 服务器,Loris Tunnel 可以管理它的客户端连接,不必为每个代理常开一个终端。当前集成使用官方 frpc 可执行文件,支持 TCP 映射和 HTTP 域名路由。
开始之前
准备一台可达的 frps 服务器、它的控制地址与端口,以及需要的认证 token。你还需要一个本地应用。Loris 不负责安装、部署或管理服务器。
FRP 把客户端(frpc)和服务器(frps)分开,官方 FRP 概念文档有说明。本应用管理的是这个结构中的客户端一侧。
添加客户端与服务器
- 打开服务商 → FRP。
- 安装官方客户端,或选择一个已验证的本地
frpc可执行文件。 - 按该服务器的要求,填写已有服务器的地址、控制端口、用户命名空间和 token。
- 保存服务器,并在隧道中新建 FRP 隧道时选择它。
token 用于让 FRP 客户端向服务器认证,它不会对访问你发布服务的访客进行认证。
配置 TCP 端口映射
选择 TCP,输入本地地址,例如 tcp://127.0.0.1:3000。设置唯一的代理名称和一个可用的远端端口,例如 13000。启动后,客户端使用服务器的地址和对外暴露的端口,而不是控制端口。
远端端口必须符合服务器策略,并能通过服务器的防火墙。不要占用已被其他代理使用的端口。
配置 HTTP 域名路由
选择 HTTP,输入源站地址(例如 http://127.0.0.1:3000),并指定你的主机名。把 DNS 指向 FRP 服务器,并确认它的 HTTP 入口端口已启用且可达。如果该端口不是 80,测试 URL 中需要带上端口。
服务端路由模型见 FRP 的 HTTP 自定义域名示例。Loris 当前的集成不支持本地 HTTPS 源站,也不支持 FRP 自身提供的全部代理类型。
验证注册与访问
启动隧道并查看客户端日志。只有在客户端管理 API 确认代理注册成功后,Loris 才会显示运行状态。源站可达性是单独展示的。
然后从宿主机网络之外发起一次真实请求:连接服务器暴露的 TCP 端口,或打开配置好的 HTTP 主机名与入口端口。注册成功的代理仍可能被 DNS、服务器防火墙规则或不可用的本地服务挡住。
常见问题
为什么提示代理名称冲突?
代理名称在服务器的用户命名空间内必须唯一。请换一个名称,并避免把同一个公网端点分配两次。
为什么云端恢复后 FRP 还需要重新配置?
服务器设置和 token 保存在应用配置旁的 frp-local.json 中,不在普通导出和云备份里。需要在另一台设备上重新添加服务器,并重新绑定恢复出来的隧道。
服务器 token 能保护我的网页吗?
不能。请在你的应用或自己的发布基础设施上添加访客认证。服务器认证和访客访问解决的是不同问题。